

Elektrikli Araç Şarj Ekosistemi Neden Yeni Bir Saldırı Yüzeyi?
Elektrikli araç şarj altyapısı, birkaç yıl öncesine kadar yalnızca bir enerji dağıtım meselesiyken bugün üç farklı dünyanın kesiştiği bir noktaya dönüştü: enerji şebekesi, ödeme sistemleri ve bulut tabanlı yönetim platformları. Her şarj istasyonu (EVSE), internete açık, uzaktan yönetilebilen ve sayısız üçüncü taraf bileşenle haberleşen bir uç noktadır. Bu özellik, EV şarj altyapısı siber güvenliği konusunu artık isteğe bağlı bir iyileştirme değil, işletme sürekliliğinin ve müşteri güveninin doğrudan bir parçası haline getiriyor.
Tek bir şarj istasyonunun ele geçirilmesi, yalnızca o noktayla sınırlı kalmıyor. İstasyonlar merkezi yönetim sistemlerine (CPMS) bağlı çalıştığı için bir noktadaki zafiyet, tüm şarj ağına ve bazı senaryolarda şebeke dengesine kadar yayılabiliyor. Bu da EV şarj operatörlerini, üreticilerini ve bu altyapıyı kuran işletmeleri klasik BT güvenliğinin ötesinde, OT (operasyonel teknoloji) ve BT’nin birleştiği bir güvenlik yaklaşımına yöneltiyor.
Dünya genelinde elektrikli araç satışlarındaki büyüme, şarj altyapısı yatırımlarını da aynı hızla artırıyor. Avrupa’da AFIR (Alternative Fuels Infrastructure Regulation) gibi düzenlemeler, kamuya açık şarj ağlarının belirli güvenlik ve birlikte çalışabilirlik kriterlerini karşılamasını zorunlu kılarken, operatörlerin ve teknoloji sağlayıcılarının güvenlik olgunluğu da giderek daha sıkı denetleniyor. Bu tablo, EV şarj altyapısı siber güvenliğinin yalnızca büyük pazarların değil, gelişmekte olan şarj ağlarının da gündeminde olması gerektiğini gösteriyor.
CBERNET’in daha önce yayımladığı Elektrikli Araçlar Çağında Gizli Tehlike başlıklı yazıda, EV şarj altyapısı siber güvenliğinin şebeke dengesi ve kamu güvenliğiyle olan bağlantısı daha geniş bir çerçevede ele alınıyor.
Sayılarla EV Şarj Altyapısına Yönelik Tehdit
Sektör verileri, riskin teorik olmadığını gösteriyor:
- Mobilite sektöründeki siber güvenlik olaylarında yıllık artış yüzde 39’a ulaştı.
- Tek bir araştırmada OCPP protokolünde 6 farklı sıfır gün (zero-day) zafiyeti tespit edildi.
- Şarj altyapısına yönelik saldırıların yüzde 92’si, fiziksel erişim gerektirmeden, tamamen uzaktan gerçekleştiriliyor.
Bu üç veri birlikte okunduğunda ortaya net bir tablo çıkıyor: saldırganların büyük çoğunluğu istasyona fiziksel olarak yaklaşmadan, ağ ve protokol seviyesinden sisteme sızıyor. Bu da EV şarj altyapısı siber güvenliği yatırımlarının öncelikli olarak haberleşme protokolleri, kimlik doğrulama mekanizmaları ve bulut platformları üzerinde yoğunlaşması gerektiğini gösteriyor.
Türkiye’de Düzenleyici Çerçeve ve Zamanlama
EV şarj altyapısı siber güvenliği Türkiye’de artık soyut bir öneri değil, doğrudan mevzuata bağlanmış bir yükümlülük. EPDK tarafından hazırlanan ve 2 Nisan 2022 tarihli 31797 sayılı Resmî Gazete’de yayımlanan Şarj Hizmeti Yönetmeliği, şarj ağı işletmecilerine bilgi ve veri güvenliği konusunda açık sorumluluklar yüklüyor. Yönetmeliğin 18 inci maddesinin birinci fıkrasına göre şarj ağı işletmecisi, Kuruma gönderilen tüm bilgilerin gizliliğinden, bütünlüğünden, erişilebilirliğinden, doğruluğundan ve güvenliğinden sorumlu tutuluyor.
23 Mart 2026 tarihli ve 33202 sayılı Resmî Gazete’de yayımlanan Şarj Hizmeti Yönetmeliğinde Değişiklik Yapılmasına Dair Yönetmelik ile bu yükümlülük teknik olarak somutlaştırıldı. Değişikliğin 11 inci maddesiyle güncellenen 18 inci maddenin ikinci fıkrasına göre, şarj ağı işletmecisinin şarj hizmeti sunumunda kullandığı yazılım sistemlerinin, şarj cihazlarının ve bu sistemlere uzaktan erişim süreçlerine ait bilişim altyapısının TS ISO/IEC 27001 standardının güncel sürümüne uygun olması zorunlu tutuluyor. Aynı madde, alınacak bilgi güvenliği önlemlerinde Cumhurbaşkanlığı Dijital Dönüşüm Ofisi’nin yayımladığı Bilgi ve İletişim Güvenliği Rehberi’nin referans kaynak olarak dikkate alınmasını da şart koşuyor. Değişikliğin geçici 4 üncü maddesi, mevcut lisans sahibi işletmecilere bu TS ISO/IEC 27001 uyumunu sağlamaları için 1 yıllık bir geçiş süresi tanıyor.
Ayrıca 7545 sayılı Siber Güvenlik Kanunu ile birlikte enerji sektörüne bağlı kritik altyapı bileşenlerinin siber güvenlik yükümlülükleri daha da netleşiyor; büyük ölçekli şarj ağları, bağlı oldukları CPMS ve enerji yönetim sistemleri üzerinden bu kapsamın içine girebiliyor. Bu düzenleyici çerçeve, EV şarj altyapısı siber güvenliğini yalnızca teknik bir tercih olmaktan çıkarıp denetlenebilir bir uyum yükümlülüğüne dönüştürüyor; ISO 27001’in OT güvenliği için tek başına yeterli olup olmadığı sorusu da bu noktada şarj ağı işletmecileri için ayrıca önem kazanıyor.
Şarj Altyapısındaki 7 Ana Risk Alanı
EV şarj ekosistemi, istasyondan buluta uzanan çok katmanlı bir yapı olduğu için risk analizi de bu katmanları ayrı ayrı ele almalı. Aşağıdaki tablo, önceliklendirilmesi gereken yedi temel risk alanını özetliyor:
| Risk Alanı | Tehdit |
|---|---|
| OCPP haberleşmesi | İstasyon-merkez iletişiminin dinlenmesi ve manipülasyonu |
| Şarj istasyonu firmware’i | İmzasız güncellemeler ve fiziksel erişimle istasyonun ele geçirilmesi |
| Uzaktan yönetim sistemleri | Zayıf kimlik doğrulamayla şarj ağı kontrolünün devralınması |
| Ödeme altyapıları | Kart verisi hırsızlığı, RFID klonlama ve sahte QR dolandırıcılığı |
| Mobil uygulamalar | API zafiyetleri üzerinden hesap ve oturum ele geçirme |
| Bulut yönetim platformları (CPMS) | Tek bir ihlalle binlerce istasyonun etkilenmesi |
| Tedarik zinciri | Üçüncü taraf donanım ve yazılım bileşenleri üzerinden şebeke dengesine sıçrayan saldırılar |
Bu yedi alanın üçü (OCPP haberleşmesi, bulut yönetim platformları ve ödeme altyapıları) EV şarj altyapısı siber güvenliği çalışmalarında özellikle detaylı incelemeyi hak ediyor; çünkü bu bileşenler hem en sık hedef alınıyor hem de bir ihlal durumunda etki alanı en geniş olan katmanlar.
Örnek Saldırı Senaryosu: Tek Zafiyetten Ağ Çapında Etkiye
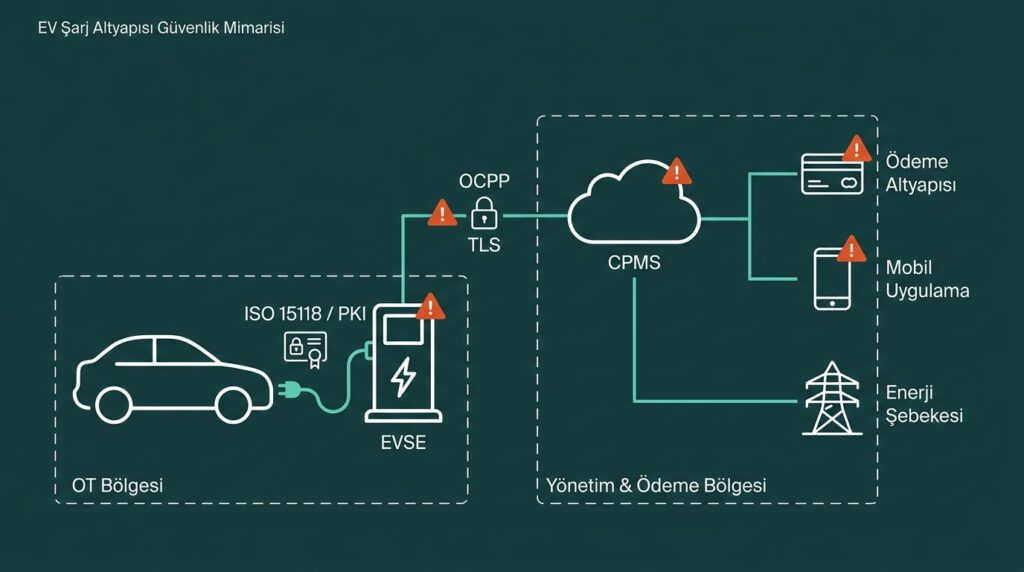
Sızma testi bulgularında sıkça karşılaşılan bir senaryo şu şekilde işliyor: Saldırgan, güncellemesi imzasız bırakılmış bir şarj istasyonunun firmware’ine fiziksel erişim ya da zayıf bir uzaktan yönetim arayüzü üzerinden ulaşır. İstasyon üzerinde çalışan OCPP istemcisini manipüle ederek merkez sisteme sahte kimlik bilgileriyle bağlanır. TLS yapılandırması eksik olduğu için trafik açık metin olarak izlenebilir hale gelir. Buradan elde edilen kimlik bilgileri CPMS’e erişim için kullanılır. CPMS’e erişim sağlandığında saldırgan, tek bir panelden ağdaki yüzlerce istasyonun şarj süreçlerini durdurabilir, sahte faturalama başlatabilir ya da firmware güncellemesi görüntüsü altında kötü amaçlı yazılım dağıtabilir. Bu senaryo, yedi risk alanının neden birbirinden bağımsız değil, birbirini besleyen bir zincir olarak ele alınması gerektiğini gösteriyor. Bu nedenle EV şarj altyapısı siber güvenliği çalışmaları tekil zafiyetleri değil, uçtan uca zinciri hedef almalı.
OCPP Protokolü: Şarj Ağının Sinir Sistemi
EV şarj altyapısı siber güvenliğinin en kritik katmanlarından biri, istasyon ile merkez arasındaki haberleşmedir. Open Charge Point Protocol (OCPP), şarj istasyonları ile merkezi yönetim sistemleri arasındaki haberleşmeyi yürüten fiili endüstri standardıdır. İstasyonun ne zaman şarj başlatacağı, ne kadar enerji aktaracağı, ödeme onayını nasıl alacağı gibi tüm operasyonel kararlar bu protokol üzerinden iletilir.
Sorun, birçok kurulumda OCPP’nin güvenlik profillerinin (TLS şifreleme, karşılıklı kimlik doğrulama, mesaj bütünlüğü kontrolü) ya hiç etkinleştirilmemiş ya da eksik yapılandırılmış olmasıdır. Bu durumda saldırgan, istasyon ile merkez arasındaki trafiği dinleyebilir, şarj komutlarını manipüle edebilir veya sahte istasyon kimliğiyle ağa dahil olabilir. OCPP 2.0.1 sürümü bu konuda önemli iyileştirmeler getiriyor, ancak güvenlik profillerinin doğru yapılandırılması hâlâ operatörün sorumluluğunda.
Bir OCPP güvenlik incelemesi tipik olarak şu başlıkları kapsar:
- TLS yapılandırmasının ve sertifika yönetiminin doğrulanması
- İstasyon-merkez kimlik doğrulama mekanizmasının test edilmesi
- Mesaj bütünlüğü ve tekrar oynatma (replay) saldırılarına karşı dayanıklılığın ölçülmesi
- Protokol seviyesinde yetkilendirme kontrollerinin gözden geçirilmesi
CPMS ve Bulut Yönetim Platformları: Tek Nokta Riski
EV şarj altyapısı siber güvenliğinde tek nokta riskinin en görünür olduğu katman CPMS’tir. Şarj Noktası Yönetim Sistemi (CPMS), tüm şarj ağının beynidir. Binlerce istasyonu tek bir panelden yönetme kolaylığı, aynı zamanda güvenlik açısından tek bir hata noktası (single point of failure) yaratır. CPMS’e sızan bir saldırgan, teorik olarak ağdaki tüm istasyonları aynı anda etkileyebilir: şarj işlemlerini durdurabilir, sahte faturalama başlatabilir veya istasyon firmware’ini uzaktan değiştirebilir.
Bu riski azaltmak için CPMS ve arka uç sistemlerin API güvenliği, kimlik ve erişim yönetimi ile yapılandırma sıkılaştırması açısından düzenli olarak değerlendirilmesi gerekir. Çoklu istasyon yönetiminin getirdiği operasyonel kolaylık, güvenlik mimarisinde tek hata noktası oluşturmayacak şekilde tasarlanmalıdır.
Ödeme Altyapısı ve ISO 15118 ile Plug & Charge Güvenliği
Şarj istasyonlarındaki ödeme sistemleri (kart okuyucular, RFID kartlar, mobil uygulama üzerinden QR kod ile ödeme) klasik ödeme güvenliği risklerini EV şarj ekosistemine taşıyor. Kart verisi hırsızlığı, RFID klonlama ve sahte QR kod dolandırıcılığı, kullanıcı güvenini doğrudan zedeleyen risklerin başında geliyor.
ISO 15118 standardının getirdiği Plug & Charge özelliği, araç ile istasyon arasında kablosuz kimlik doğrulama yaparak fiziksel kart veya uygulama gerektirmeden ödeme sürecini otomatikleştiriyor. Ancak bu otomasyonun güvenli çalışabilmesi, istasyon, araç ve platform kimliklerini doğrulayan bir PKI (Public Key Infrastructure) mimarisinin doğru kurulmasına bağlı. Sertifikaların üretimi, dağıtımı, yenilenmesi ve iptali süreçlerindeki en küçük bir zafiyet, tüm Plug & Charge güvenini çökertebilir.
Mobil Uygulamalar ve Tedarik Zinciri Riskleri
EV şarj altyapısı siber güvenliği değerlendirmelerinde mobil uygulamalar ve tedarik zinciri, çoğu güvenlik programında arka planda kalan ama etkisi az olmayan iki risk alanı. Şarj ağı operatörlerinin sunduğu mobil uygulamalar, kullanıcı hesapları, ödeme bilgileri ve oturum yönetimi için API’lar üzerinden çalışıyor; bu API’lardaki zafiyetler, hesap ele geçirme ve kullanıcı verisi sızıntısına doğrudan yol açabiliyor. Tedarik zinciri tarafında ise istasyon donanımının, kontrolcülerin ve yazılım bileşenlerinin üçüncü taraflardan temin edilmesi, güvenlik sorumluluğunun operatör ile tedarikçi arasında net şekilde tanımlanmamasına neden oluyor. Bir tedarikçinin yazılımındaki zafiyet, o bileşeni kullanan tüm operatörlerin ağına aynı anda yayılabiliyor.
İş Sürekliliği ve İtibar Riski
Bu risklerin somut karşılığı yalnızca teknik değil, doğrudan finansal ve itibari; bu yüzden EV şarj altyapısı siber güvenliği üst yönetim gündeminde yer almalı. Şarj ağının kesintiye uğraması hem gelir kaybına hem de kullanıcı güveninin sarsılmasına yol açıyor. Ödeme sistemlerine yönelik bir ihlal, kullanıcıların kişisel ve finansal verilerinin ifşasıyla sonuçlanabiliyor ve bu durum KVKK kapsamında ayrı bir uyum yükümlülüğü doğuruyor. Enerji şebekesiyle olan bağlantı nedeniyle büyük ölçekli bir saldırı, yerel şebeke dengesini de etkileyebilecek potansiyele sahip; bu da EV şarj altyapısı güvenliğini yalnızca operatörün değil, bağlı olduğu enerji ekosisteminin de gündemine taşıyor.
Hangi Standartlar Referans Alınmalı?
EV şarj altyapısı siber güvenliğinde dağınık değil, standart temelli bir yaklaşım izlenmesi gerekiyor. Üç referans çerçeve öne çıkıyor:
| Standart | Kapsam |
|---|---|
| IEC 62443 | Endüstriyel otomasyon ve kontrol sistemleri (OT) güvenliği; EVSE donanım ve yazılım katmanlarına uygulanır |
| ISO 15118 | Araç-istasyon haberleşmesi ve Plug & Charge kimlik doğrulama mimarisi |
| OCPP 2.0.1 Güvenlik Profilleri | İstasyon-merkez haberleşmesinde TLS, kimlik doğrulama ve mesaj bütünlüğü gereksinimleri |
Bu üç standardın bir arada uygulanması, şarj ağının istasyondan buluta uzanan tüm katmanlarında tutarlı bir güvenlik seviyesi sağlıyor. IEC 62443 serisinin endüstriyel otomasyon ve kontrol sistemleri güvenliğine yaklaşımı hakkında CBERNET’in ISA/IEC 62443 ile Etkin Endüstriyel Siber Güvenlik başlıklı yazısında daha ayrıntılı bilgi bulunabilir.
Kurumsal alıcılar için bu standartlara referans vermek, yalnızca teknik bir tercih değil aynı zamanda tedarikçi seçim sürecinde ölçülebilir bir kriter sunuyor. İhale ve sözleşme şartnamelerine IEC 62443, ISO 15118 ve OCPP 2.0.1 uyumluluğunun eklenmesi, şarj ağı bileşenlerinin güvenlik seviyesini baştan itibaren garanti altına almanın en pratik yollarından biri.
Uçtan Uca Güvenlik Mimarisi Nasıl Kurulur?
EV şarj altyapısında güvenlik, tek bir ürün ya da tek bir denetimle çözülecek bir konu değil. Keşiften sürekli izlemeye uzanan bir yaklaşım gerektiriyor. Aşağıdaki adımlar, uçtan uca bir güvenlik programının temel bileşenlerini özetliyor:
- EVSE güvenlik değerlendirmesi: İstasyonların donanım, yazılım ve haberleşme katmanları IEC 62443 çerçevesinde değerlendirilir, zafiyetler önceliklendirilir.
- OCPP güvenlik incelemesi: TLS yapılandırması, kimlik doğrulama ve mesaj bütünlüğü uçtan uca test edilir.
- Firmware güvenliği: Güncelleme süreçleri imzalı ve doğrulanabilir hale getirilir, güvenli önyükleme (secure boot) ile bütünlük denetimi sağlanır.
- PKI ve sertifika yaşam döngüsü yönetimi: ISO 15118 Plug & Charge dahil, istasyon, araç ve platform kimlikleri doğrulanır.
- Bulut ve platform güvenliği: CPMS ve arka uç sistemler API güvenliği ve kimlik/erişim yönetimi odağında değerlendirilir.
- Güvenli mimari ve ağ segmentasyonu: Ödeme, yönetim ve OT bölgeleri birbirinden ayrıştırılır.
- 7/24 SOC izleme: BT ve OT bütünleşik bir SOC ekibi, istasyon, haberleşme ve platform katmanlarındaki anomalileri sürekli izler ve SLA süreleri içinde raporlar.
CBERNET’in danışmanlık ve EKS/OT güvenlik çözümleri hizmetleri, bu yedi adımı keşiften sürekli izlemeye kadar tek bir çatı altında yapılandırır.
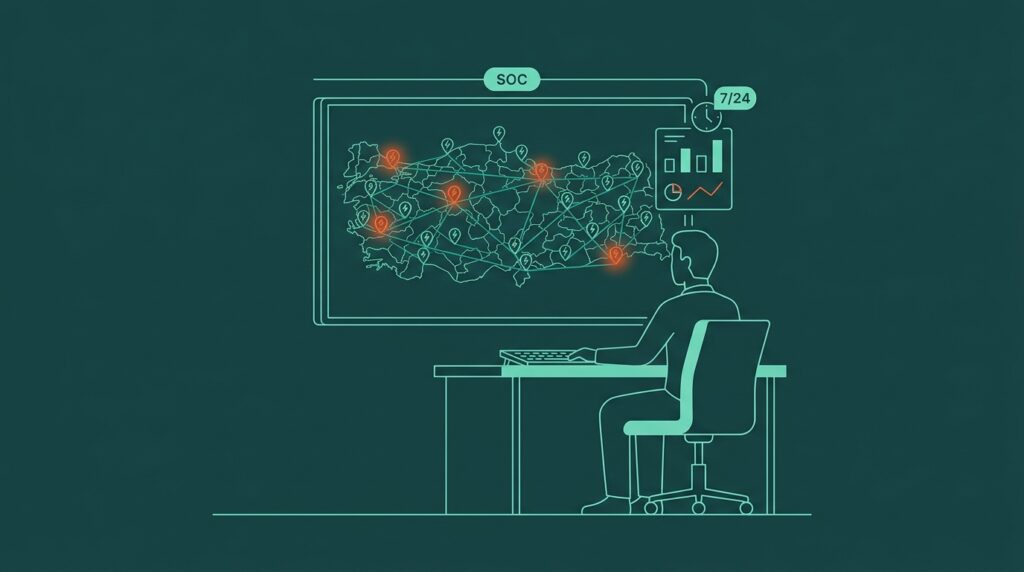
Bu yedi adım tek seferlik bir proje değil, sürekli bir döngü olarak ele alınmalı. Şarj ağı büyüdükçe, yeni istasyon modelleri ve yazılım sürümleri eklendikçe risk yüzeyi de değişiyor. Şarj ağının hangi katmanlarının önceliklendirilmesi gerektiğini belirlemek için genellikle EVSE ve OCPP seviyesinden başlayan hızlı bir ön değerlendirme yeterli oluyor; bu değerlendirme, sonraki adımlarda hangi risk alanına ne kadar kaynak ayrılacağına dair somut bir öncelik sırası ortaya koyuyor.
Sonuç
EV şarj altyapısı, enerji, ödeme ve bulut teknolojilerinin kesiştiği karmaşık bir ekosistem. Bu karmaşıklık, geleneksel BT güvenliği yaklaşımlarının tek başına yeterli olmadığı, OT ve BT’nin bütünleşik ele alındığı bir güvenlik stratejisini zorunlu kılıyor. İstasyondan buluta uzanan her katmanın (OCPP haberleşmesi, firmware, ödeme sistemleri, CPMS ve tedarik zinciri) standart temelli ve sürekli izlenen bir yaklaşımla değerlendirilmesi, hem şarj ağının hem de bağlı olduğu enerji şebekesinin güvenliğini korumanın önkoşulu.
CBERNET, IEC 62443, ISO 15118 ve OCPP 2.0.1 güvenlik gereksinimleri temelinde, EVSE güvenlik değerlendirmesinden 7/24 BT+OT bütünleşik SOC izlemeye kadar uçtan uca EV şarj altyapısı siber güvenlik hizmetleri sunuyor. Şarj ağının güvenlik seviyesini değerlendirmek için CBERNET uzmanları ile iletişime geçebilirsiniz.
Sık Sorulan Sorular
EV şarj istasyonları neden bu kadar çekici bir saldırı hedefi?
İnternete açık olmaları, uzaktan yönetilebilmeleri ve ödeme sistemleriyle doğrudan entegre çalışmaları, şarj istasyonlarını hem finansal hem operasyonel açıdan cazip bir hedef haline getiriyor.
OCPP protokolü güvenli mi?
OCPP 2.0.1, önceki sürümlere göre önemli güvenlik iyileştirmeleri sunuyor, ancak protokolün güvenliği büyük ölçüde TLS ve kimlik doğrulama ayarlarının doğru yapılandırılmasına bağlı.
Tek bir istasyondaki zafiyet tüm ağı etkileyebilir mi?
Evet. İstasyonlar merkezi CPMS’e bağlı çalıştığı için CPMS seviyesindeki bir ihlal, ağdaki tüm istasyonları aynı anda etkileyebilir.
EV şarj altyapısı güvenliği hangi standartlarla uyumlu olmalı?
IEC 62443, ISO 15118 ve OCPP 2.0.1 güvenlik profilleri, EV şarj altyapısı siber güvenliğinde temel referans çerçeveleri oluşturuyor.
CPMS güvenliği için en kritik ilk adım nedir?
Öncelik, API erişim kontrollerinin ve kimlik/erişim yönetiminin gözden geçirilmesi olmalı; çoklu istasyon yönetiminin tek bir hata noktasına dönüşmediğinden emin olunmalı.
Firmware güvenliği neden bu kadar önemli?
İmzasız veya doğrulanmayan bir firmware güncellemesi, saldırganın istasyonu tamamen ele geçirmesine ve bu erişimi ağın diğer noktalarına yaymasına zemin hazırlayabilir.