
EKS/OT Güvenliğinde Zone ve Conduit Yaklaşımı
Endüstriyel Kontrol Sistemleri (EKS) ve Operasyonel Teknoloji (OT) ağları, Endüstri 4.0 ve dijital dönüşüm rüzgarlarıyla birlikte benzeri görülmemiş bir evrim geçiriyor. Geçmişte dış dünyadan tamamen izole olduğu varsayılan bu kritik altyapılar, bugün veri analitiği, kestirimci bakım ve uzaktan izleme gibi operasyonel verimlilik ihtiyaçları nedeniyle kurumsal bilişim teknolojileri (IT) ağlarıyla ve bulut ortamlarıyla entegre hale gelmiş durumdadır. Ancak bu entegrasyon, beraberinde devasa bir siber güvenlik riskini de getirmektedir. Bu karmaşık tehdit manzarası karşısında geleneksel güvenlik önlemleri yetersiz kalırken, modern endüstriyel güvenliğin temel taşı olarak Zone ve Conduit Yapısı ön plana çıkmaktadır.
Bu yazıda, EKS ve OT sistemlerinde klasik Airgap (Fiziksel İzolasyon) ve geleneksel DMZ (Arındırılmış Bölge) mimarilerinin neden çöktüğünü, IEC 62443 standartları çerçevesinde Zone ve Conduit Yapısı‘nın nasıl kurgulanması gerektiğini ve bu yapının Zero Trust (Sıfır Güven) felsefesiyle birleştiğinde endüstriyel tesisleri nasıl aşılmaz bir kaleye dönüştürdüğünü derinlemesine inceleyeceğiz.
Airgap İllüzyonu: Fiziksel İzolasyon Neden Çöktü?
Yıllar boyunca endüstriyel tesislerin güvenliğinde en çok güvenilen strateji “Airgap” yani fiziksel izolasyondu. Mantık basitti: Eğer üretim ağının (OT) internet veya kurumsal IT ağı ile hiçbir fiziksel bağlantısı yoksa, dışarıdan gelebilecek siber saldırılara karşı %100 güvendedir. Ne var ki, günümüz endüstriyel operasyonlarında Airgap stratejisi artık sadece tehlikeli bir yanılsamadan ibarettir.
Modern üretim tesislerinde gerçek anlamda bir fiziksel izolasyon sağlamak neredeyse imkansızdır. Bakım veya arıza tespiti için sahaya gelen üçüncü taraf tedarikçilerin makinelere bağladıkları dizüstü bilgisayarlar, SCADA sistemlerine veri aktarmak için kullanılan taşınabilir USB bellekler ve hatta doğrudan hücresel ağlar (4G/5G) üzerinden buluta veri basan Endüstriyel IoT (IIoT) sensörleri, sözde “izole” edilmiş ağlarda devasa arka kapılar yaratır. Bir EKS ağında fiziksel yalıtım delindiği anda—örneğin sisteme zararlı yazılım içeren bir USB takıldığında—ağ içerisinde herhangi bir iç güvenlik bariyeri bulunmadığı için saldırganlar hiçbir engelle karşılaşmadan tüm tesisi ele geçirebilirler. İşte bu “doğal güven” (implicit trust) zafiyeti, modern mimarilerde Zone ve Conduit Yapısı ile çözülmesi gereken en temel sorundur.
Geleneksel DMZ (Purdue Seviye 3.5) Neden Tek Başına Yetersiz Kalıyor?
Airgap efsanesinin çöküşüyle birlikte, endüstriyel güvenlik profesyonelleri Purdue Referans Modeli’ne uygun olarak IT ve OT ağları arasına bir Arındırılmış Bölge (DMZ) yerleştirmeye başladılar. Seviye 3.5 DMZ olarak adlandırılan bu mimari, kurumsal IT ağı (Seviye 4 ve 5) ile üretim ağı (Seviye 3 ve altı) arasında bir tampon bölge oluşturur. Kurulum amacı, IT’den OT’ye veya OT’den IT’ye doğrudan iletişimi engellemek ve tüm trafiği bu tampon bölgedeki güvenlik duvarları (Firewall) üzerinden geçirmektir.
Ancak Amerika Birleşik Devletleri Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) raporlarında da sıkça vurgulandığı üzere, günümüzün sofistike fidye yazılımları (Ransomware) ve gelişmiş kalıcı tehditleri (APT) karşısında, sadece bir sınır güvenliği (perimeter security) işlevi gören klasik DMZ yapısı artık yetersiz kalmaktadır. Geleneksel DMZ kurgusu, ağırlıklı olarak “Kuzey-Güney” yani dikey trafiği izler ve filtreler. IT ağından gelen bir tehdidin OT ağına inmesini zorlaştırır. Ancak sorun, tehdit bir kez bu sınırı aştığında veya doğrudan sahadan (içeriden) başladığında ortaya çıkar.
Eğer bir saldırgan ele geçirilmiş bir VPN hesabı üzerinden DMZ’yi bypass ederse veya fabrikadaki bir mühendis yanlışlıkla enfekte olmuş bir cihazı sahada ağa bağlarsa, saldırgan OT ağına girmiş olur. Klasik mimaride, DMZ’nin arkasındaki alan genellikle “güvenilir” kabul edildiği için, saldırgan bu alanda “Doğu-Batı” yönünde, yani cihazlar arasında serbestçe hareket edebilir (Lateral Movement). Bir HMI panelinden başlayıp üretim hattındaki kritik bir PLC’ye rahatlıkla sıçrayabilir. Tam da bu yatay yayılımı durdurmak için Zone ve Conduit Yapısı zorunlu hale gelmiştir.
IEC 62443 Standardının Kalbi: Zone ve Conduit Yapısı Nedir?
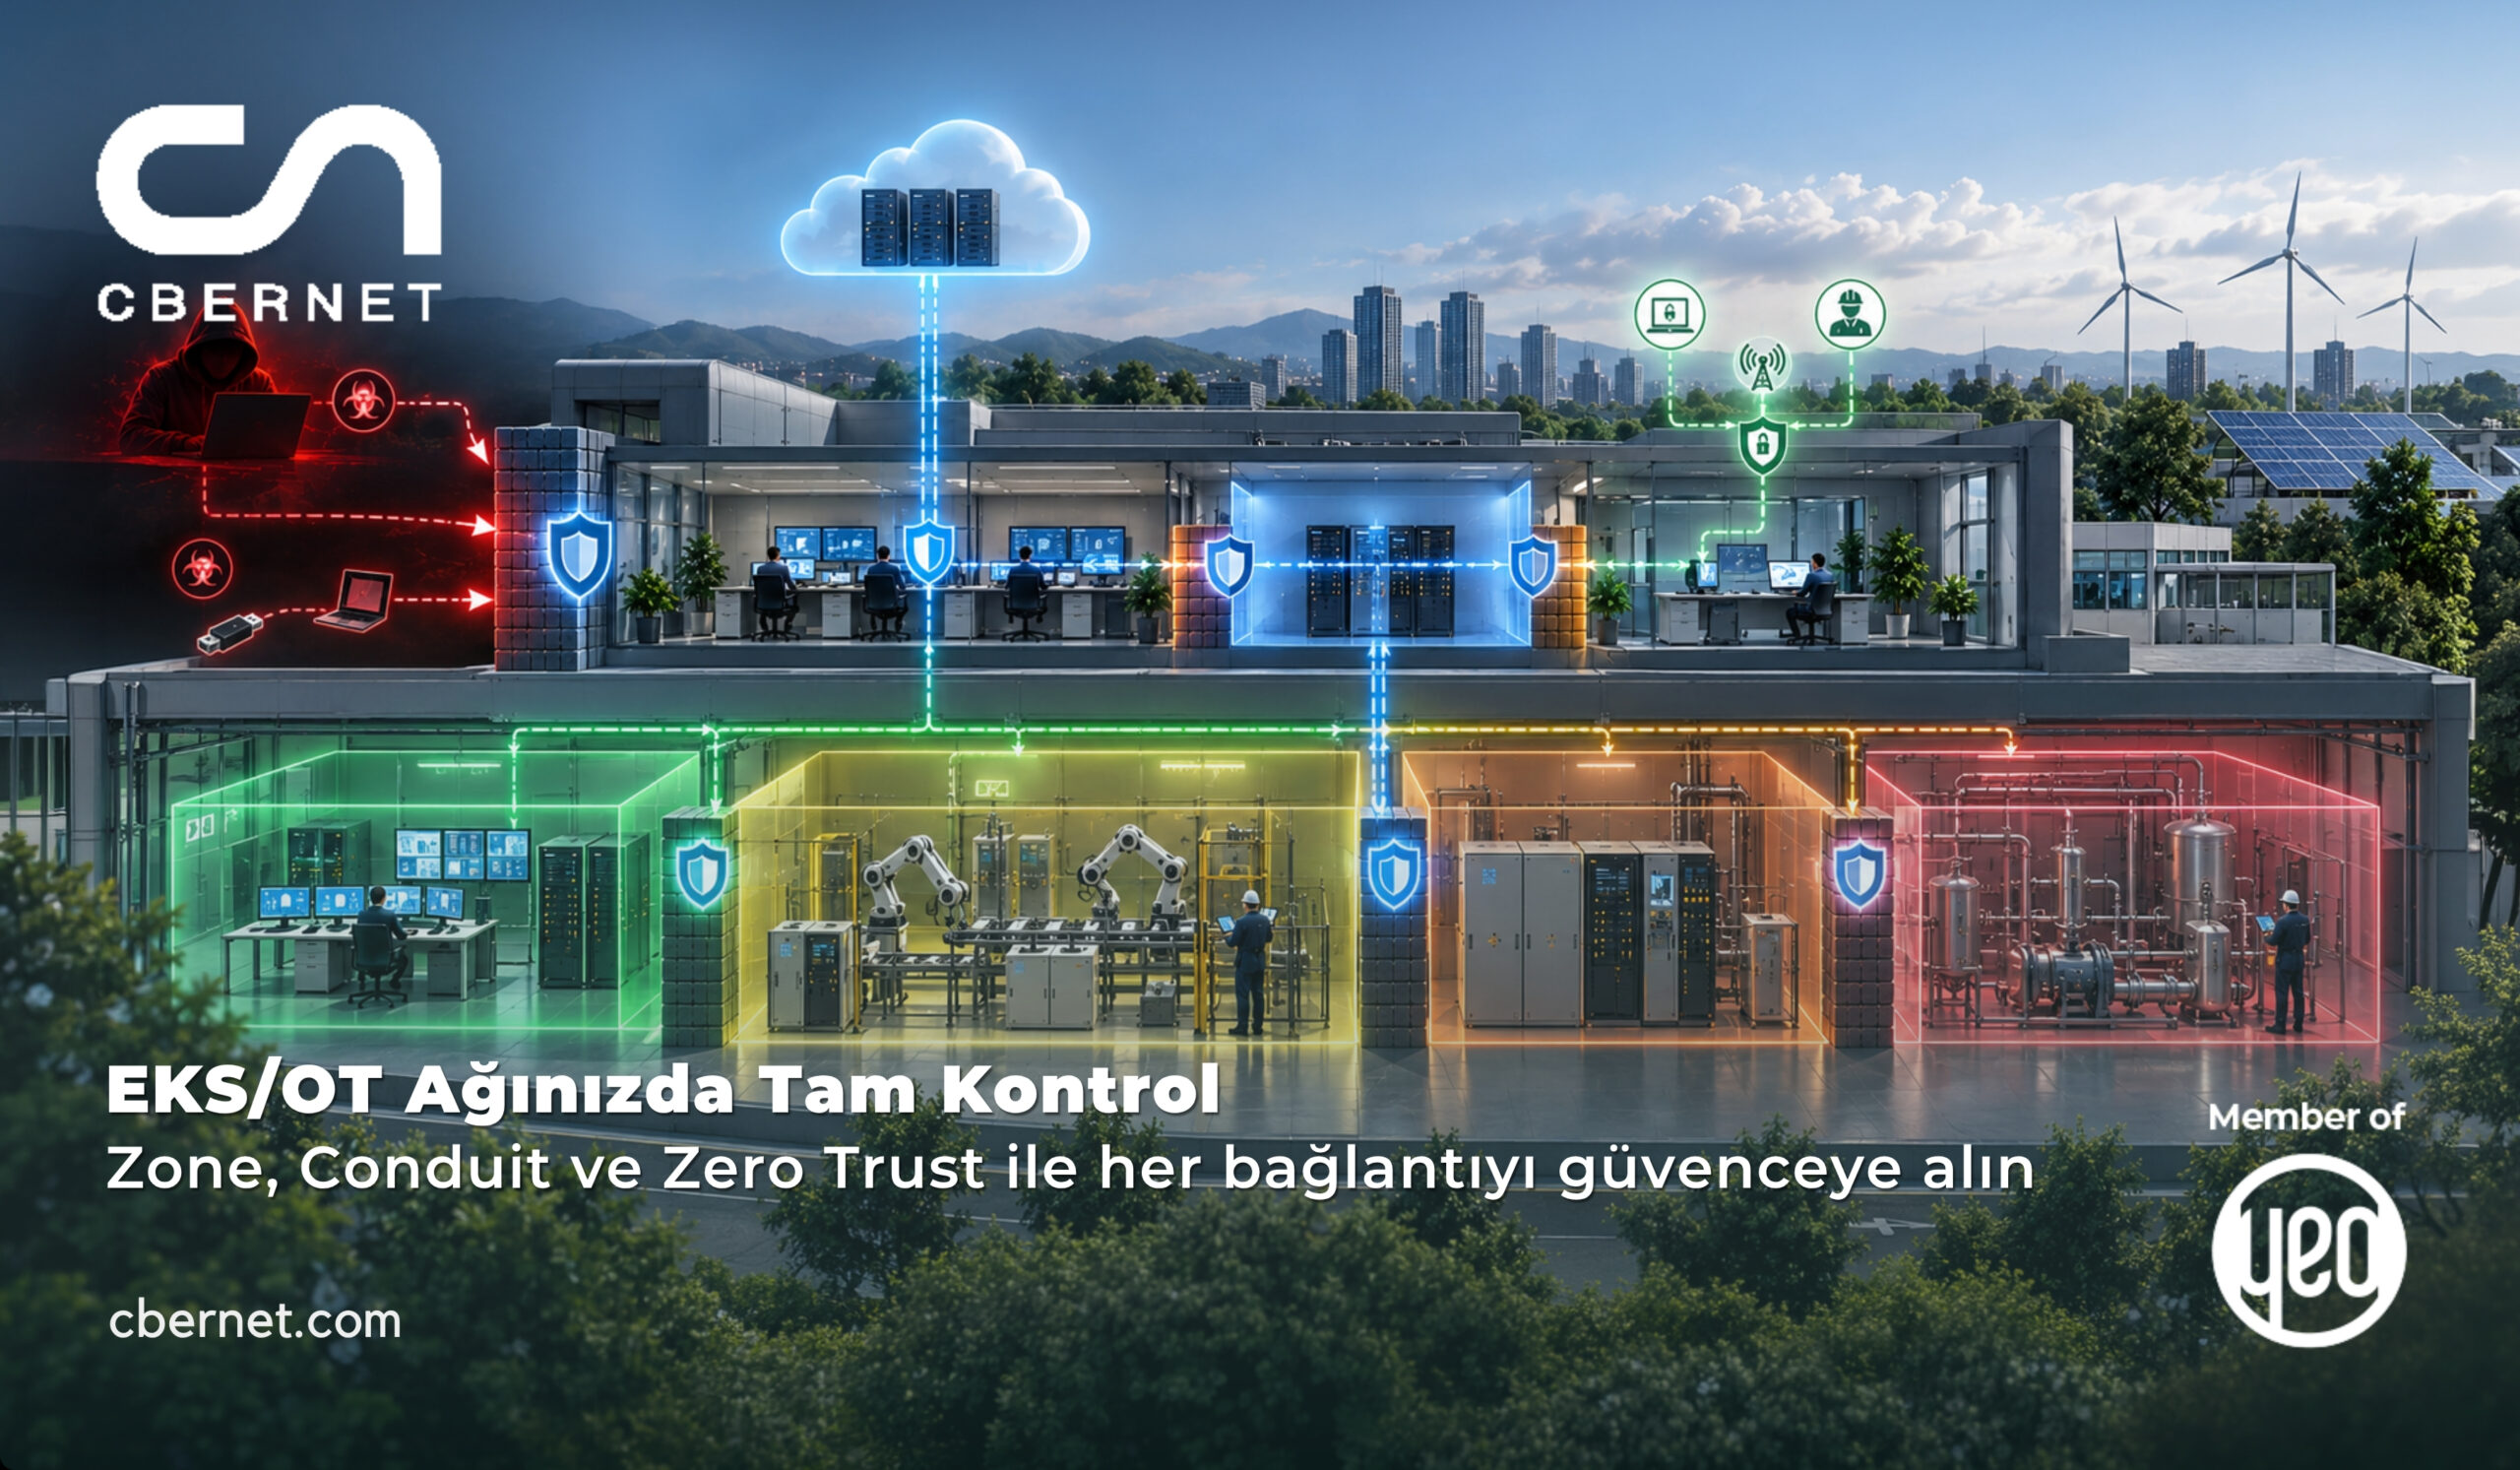
Geleneksel sınır güvenliğinin zafiyetlerini gidermek için uluslararası IEC 62443 standardı tarafından tanımlanan Zone ve Conduit Yapısı, ağın mantıksal ve fiziksel olarak mikro-segmentlere ayrılmasını ifade eder. Bu yapı, endüstriyel ağı devasa, düz ve kontrolsüz bir alan olmaktan çıkarıp, sıkı kurallarla korunan “odalara” ve bu odalar arasındaki “koridorlara” böler.
Bölgeler (Zones)
Bölge (Zone), benzer güvenlik gereksinimlerine, aynı risk profiline veya aynı işlevsel amaca sahip varlıkların (sistemler, cihazlar, ağ bileşenleri) bir araya getirildiği mantıksal gruplardır. Örneğin; tesis içindeki tüm HMI (İnsan-Makine Arayüzü) cihazları bir bölgede, robotik kolları yöneten PLC’ler başka bir bölgede, paketleme hattındaki sensörler ise tamamen farklı bir bölgede izole edilir. Bir bölge içerisindeki cihazların güvenlik seviyeleri eşittir.
Kanallar (Conduits)
Kanal (Conduit) ise, bu yalıtılmış bölgeler arasındaki her türlü iletişimi sağlayan, sınırları kesin olarak belirlenmiş veri yollarıdır. İki bölge birbirleriyle doğrudan ve serbestçe haberleşemez; veriler yalnızca önceden tanımlanmış bir “Kanal” üzerinden akabilir. Kanallar genellikle Endüstriyel Yeni Nesil Güvenlik Duvarları (NGFW), Veri Diyotları (Data Diodes) veya Derin Paket İnceleme (DPI) yapabilen güvenlik bileşenleri ile kontrol edilir. Bir kanaldan geçecek olan veri paketinin protokolü, kaynağı, hedefi ve içeriği en ince ayrıntısına kadar denetlenir.
DMZ ve Zone & Conduit Yapısının Birlikte Kurgulanması
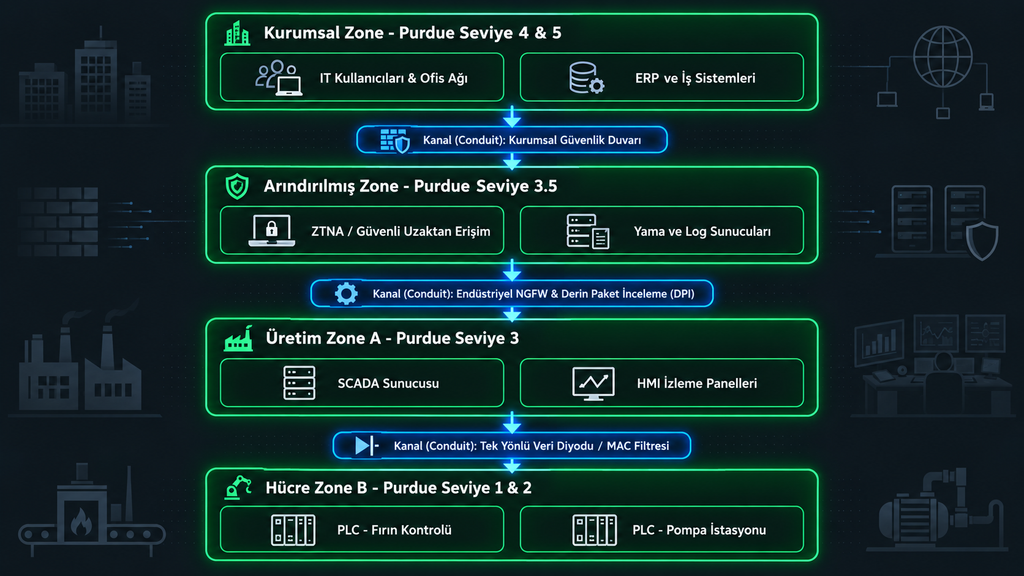
Geleneksel DMZ mimarisi ölmüş değildir, sadece evrimleşmek zorundadır. Modern bir OT güvenlik mimarisinde, klasik DMZ kurgusunun çöpe atılması değil, Zone ve Conduit Yapısı ile entegre edilerek yeniden kurgulanması hedeflenir. Bu entegrasyon, güvenliği iki boyutlu (sadece dışarıya karşı) olmaktan çıkarıp, üç boyutlu (hem dışarıya hem de içeriye karşı) bir savunma ağına dönüştürür.
Bu yeni yaklaşımda, Seviye 3.5 DMZ kendisi de spesifik bir “Zone” olarak tanımlanır. IT ağından (Kurumsal Zone) OT ağına geçmek isteyen bir veri talebi, önce DMZ bölgesine girer. Ancak buradan doğrudan alt seviyedeki üretim cihazlarına geçemez. DMZ içerisindeki yetkilendirilmiş sunucular, kendi altlarında bulunan spesifik üretim alt-bölgelerine (Sub-Zones) erişmek için sadece belirli “Conduit” hatlarını kullanabilirler.
Zero Trust (Sıfır Güven) Mantığının OT Sahasına Uyarlanması
EKS/OT güvenliğinde mimariyi sadece fiziksel/mantıksal bölgelere ayırmak savunmanın ilk aşamasıdır. Asıl mükemmeliyet, bu yapının “Sıfır Güven” (Zero Trust) yaklaşımıyla taçlandırılmasıyla elde edilir. NIST Zero Trust Mimarisi (SP 800-207) standartlarında da belirtildiği gibi, “Asla güvenme, daima doğrula” prensibine dayanan bu model, Zone ve Conduit Yapısı için mükemmel bir tamamlayıcıdır.
Klasik ağlarda güvenlik kontrolleri genellikle IP adresleri veya statik MAC adresleri üzerinden yapılır. Ancak Zero Trust modelinde, bir iletişim kanalından (Conduit) geçmek isteyen isteğin sadece nereden (hangi IP’den) geldiğine değil; kimliğine, bağlandığı cihazın güvenlik duruşuna (posture), talep ettiği komutun içeriğine ve zamanına bakılır.
ZTNA (Zero Trust Network Access) ve Mikro-Segmentasyon
Saha mühendisleri veya tedarikçiler uzaktan bakım yapmak istediklerinde klasik VPN çözümleri yerine ZTNA araçları konumlandırılır. ZTNA, kullanıcıya tüm OT ağını açmaz. Kullanıcının kimliğini, kullandığı bilgisayarın yama seviyesini ve antivirüs durumunu kontrol eder. Sonrasında onu Zone ve Conduit Yapısı içindeki sadece ve sadece müdahale etmesi gereken spesifik PLC veya HMI cihazına (Conduit üzerinden) bağlar.
Endüstriyel Protokollerin Derinlemesine İncelenmesi (DPI)
Zero Trust yaklaşımı, içerik doğrulamayı da zorunlu kılar. Bölgeler arasındaki Kanallarda konumlandırılan endüstriyel güvenlik duvarları, Modbus, Profinet, DNP3, OPC UA gibi protokollere özel Derin Paket İncelemesi (DPI) yapar. Kritik saatler dışında veya yetkisiz cihazlardan gelen “Write” (Yazma) komutları Sıfır Güven ilkesi gereği anında bloklanır.
Başarılı Bir Kurulum İçin Cbernet’in Vizyoner Yaklaşımı
Zone ve Conduit Yapısı ile güçlendirilmiş bir Zero Trust mimarisi kağıt üzerinde kusursuz görünse de, sahada uygulanması ciddi bir mühendislik eforu gerektirir.
- Pasif Envanter Çıkarma ve Görünürlük (Visibility): İlk adım, ağdaki tüm EKS bileşenlerini (PLC, HMI) pasif dinleme araçlarıyla keşfetmektir.
- Trafik Analizi ve İletişim Haritası: Bölgelerin (Zones) ve bu bölgeleri bağlayacak güvenli yolların (Conduits) doğru tasarlanması için trafik haritası çıkartılır.
- Risk Temelli Segmentasyon: Kritik prosesleri yöneten sistemler, daha az kritik olanlardan ayrıştırılarak risk seviyelerine göre bölgelendirilir.
- Zero Trust Politikalarının Yazılması: Tüm kurallar önce “Simulation” (Simülasyon) modunda çalıştırılarak üretimdeki olası kesintiler gözlemlenir, ardından devreye alınır.
- Legacy (Eski Nesil) Sistemlerin Entegrasyonu: Yazılımı güncellenemeyen sistemleri izole etmek için donanımsal Veri Diyotları (Data Diodes) konumlandırılır.
Sonuç: Geleceğin Otomasyon Sistemleri İçin Yıkılmaz Bir Mimari
Dijital çağda siber güvenlik statik bir kalkan değil, uyarlanabilir bir organizma olmalıdır. Günümüzde endüstriyel tesislerin kesintisiz üretim yapabilmesinin tek garantisi; ağı mantıksal hücrelere bölen Zone ve Conduit Yapısı ile, her bir hücre geçişinde kimlik ve güvenilirliği sorgulayan Zero Trust yaklaşımını bir arada kurgulamaktır.
Cbernet olarak, EKS/OT ağlarınızı uluslararası standartlara ve geleceğin tehdit senaryolarına tam uyumlu hale getirmek için uçtan uca mimari danışmanlık ve entegrasyon çözümleri sunuyoruz.