
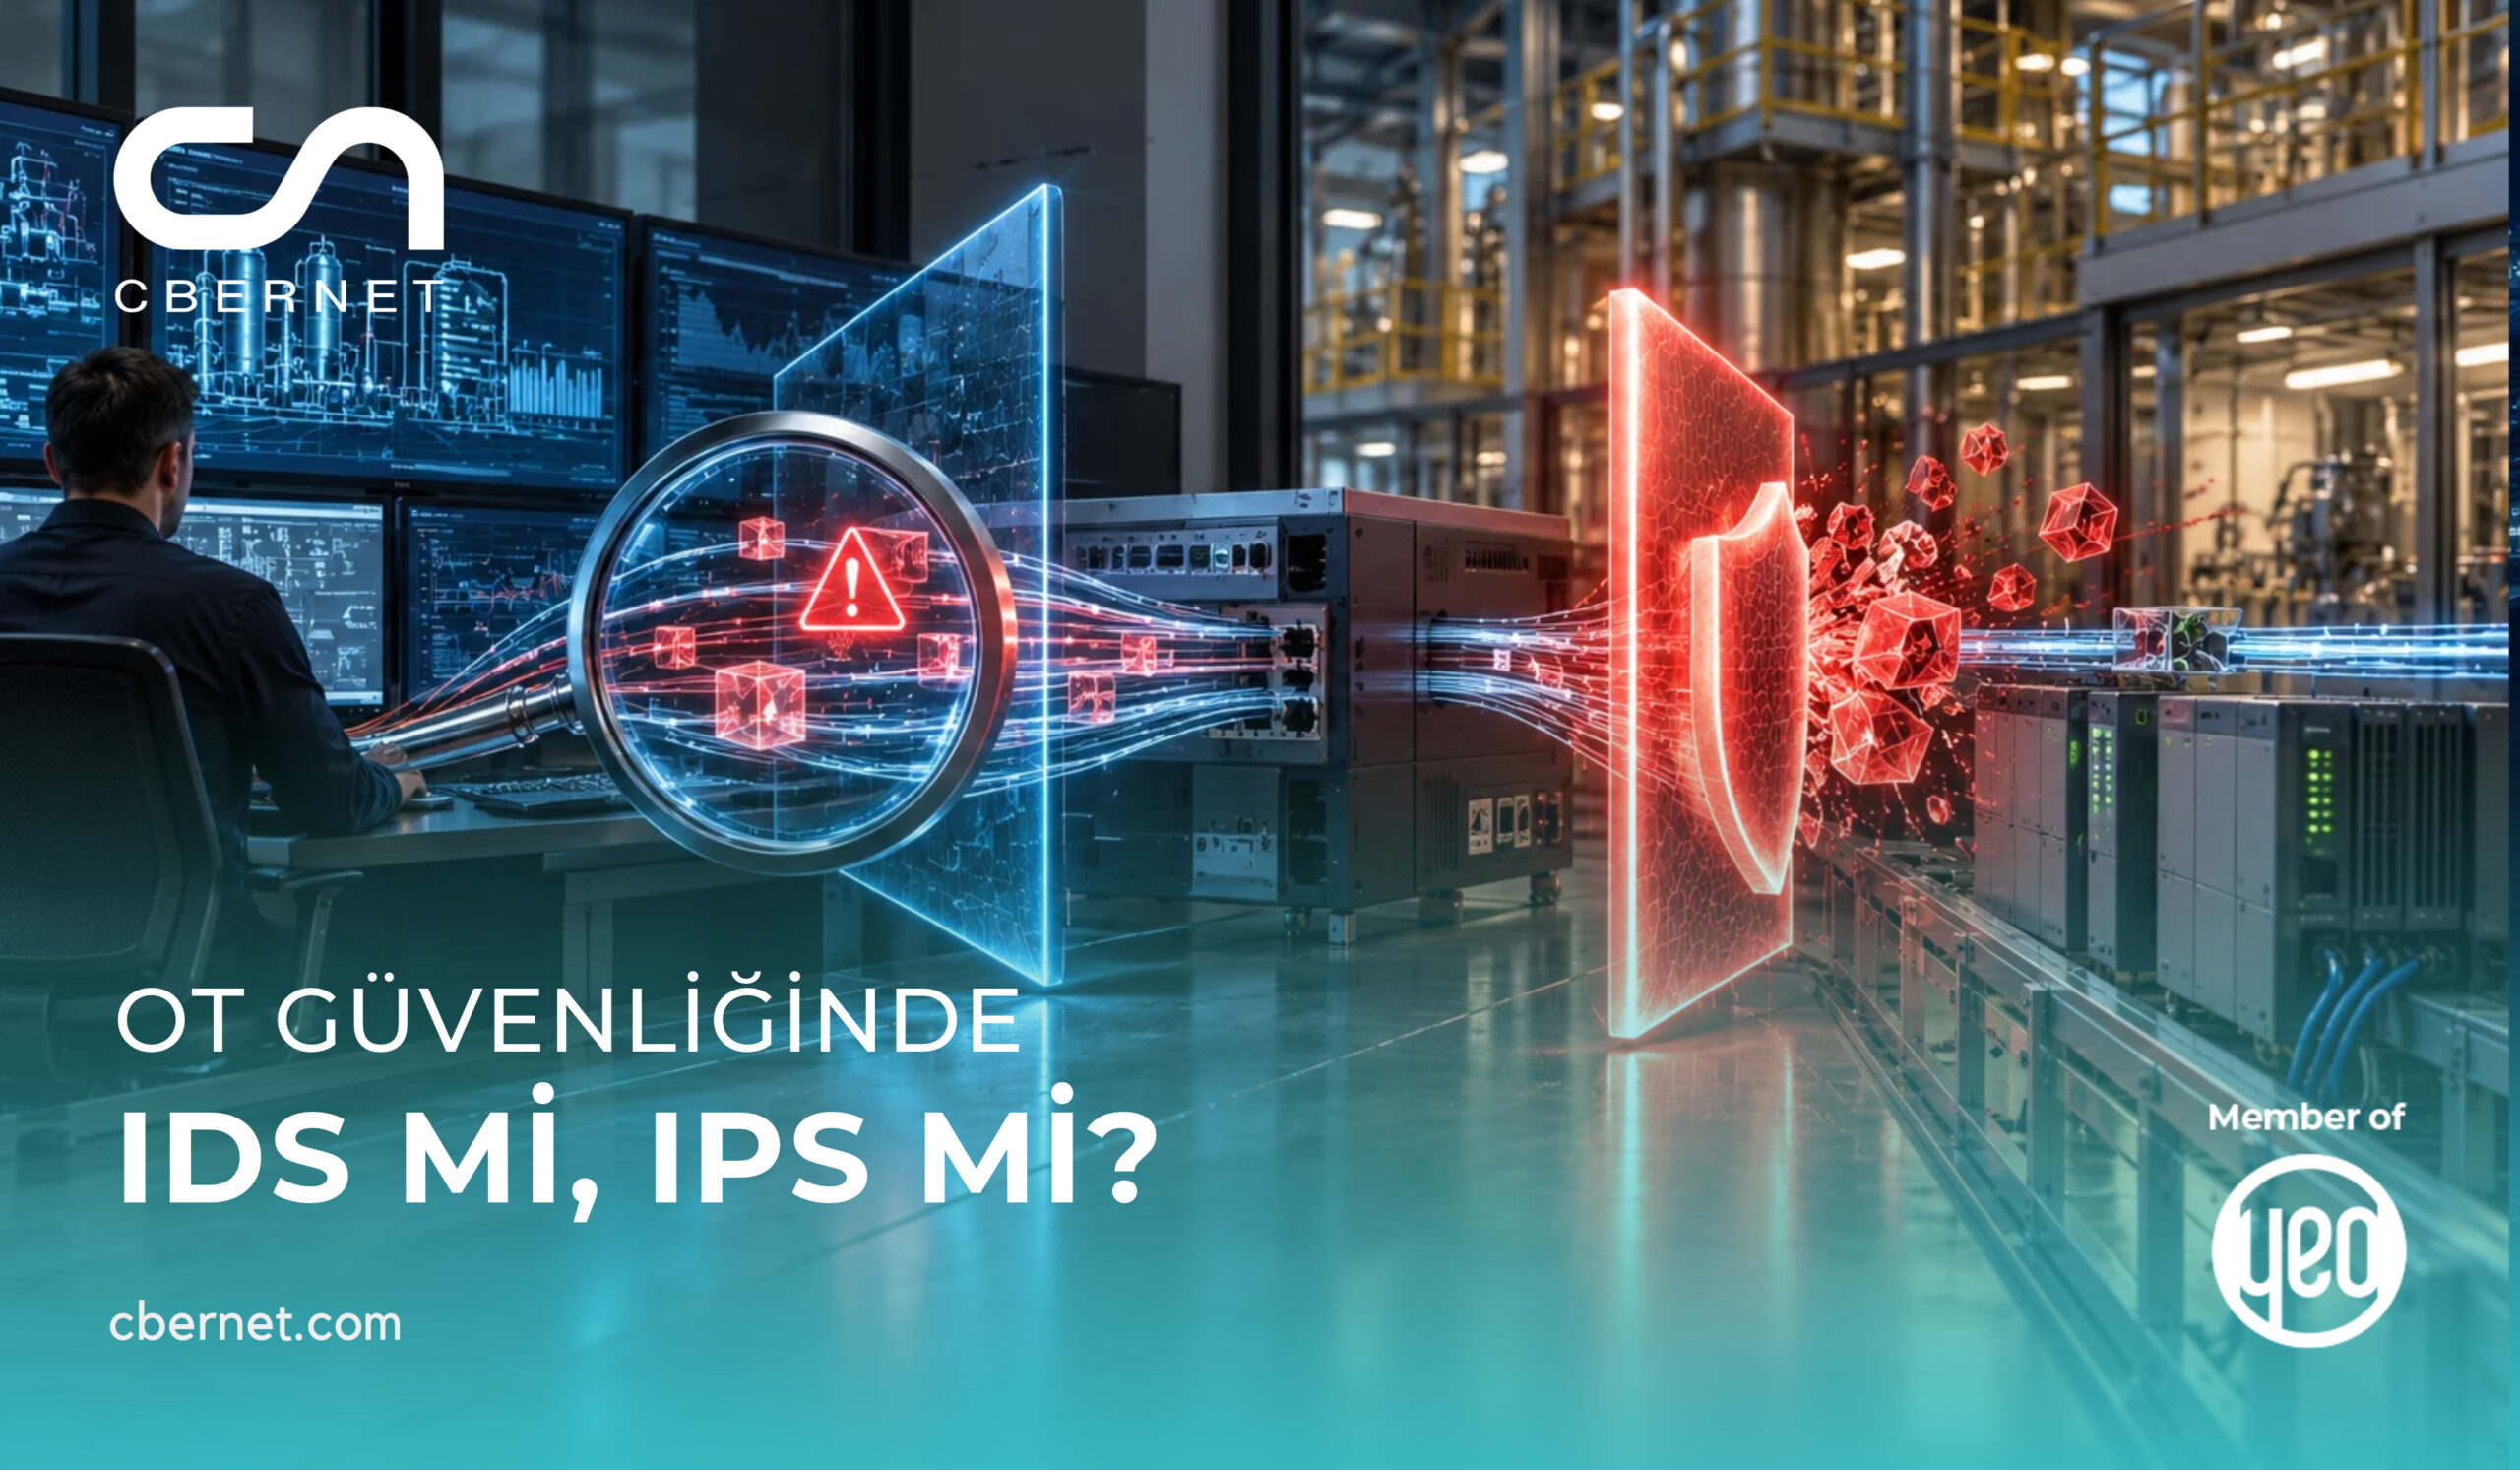
Bir üretim tesisinde şüpheli bir komut tespit edildiğinde ne yapmalıyız: Alarm mı üretmeli, komutu otomatik olarak engellemeli miyiz? Kurumsal BT ağlarında basit görünebilen bu karar, endüstriyel kontrol sistemlerinde (EKS/ICS) proses sürekliliğini ve insan emniyetini doğrudan etkileyebilir. Bu nedenle OT güvenliğinde IDS ve IPS seçimi, yalnızca bir ürün karşılaştırması değil, mimari ve risk yönetimi kararıdır.
OT ağlarında IDS ve IPS seçimi neden farklı?
Operasyonel teknoloji (OT) ortamlarında güvenlik, fiziksel süreçlerden ayrı düşünülemez. Bir PLC, RTU veya dağıtık kontrol sistemi (DCS) ile haberleşmenin kesilmesi; üretim kaybı, operatörün süreç görünürlüğünü yitirmesi ya da emniyet fonksiyonlarının etkilenmesi gibi sonuçlara yol açabilir. NIST SP 800-82 Rev. 3, OT güvenliğinin performans, güvenilirlik ve emniyet gereksinimleriyle birlikte ele alınmasını önerir.
- Zamanlama: Bazı proses ve koruma ağlarında gecikme, paket kaybı veya jitter için çok sınırlı tolerans vardır. Bu gereksinimler tüm OT bağlantılarında aynı değildir.
- Uzun yaşam döngüsü: Eski kontrolörler, üreticiye bağımlı protokoller ve planlı bakım pencereleri güvenlik değişikliklerini zorlaştırır.
- Protokol özellikleri: Modbus TCP, DNP3, IEC 61850, PROFINET ve EtherNet/IP iletişiminin işlevsel anlamı anlaşılmadan verilen engelleme kararları beklenmedik etki oluşturabilir.
Bu özellikler, “OT’de her zaman IDS kullanılmalı” anlamına gelmez. Esas ihtiyaç, iletişimin kritikliğini ve müdahalenin beklenen etkisini belirlemektir.
IDS ve IPS arasındaki fark nedir?
IDS (Intrusion Detection System / Saldırı Tespit Sistemi), ağ trafiğinde tehdit göstergelerini ve şüpheli davranışları analiz ederek uyarı üretir. Ağ tabanlı pasif IDS, trafiğin bir kopyasını TAP veya SPAN üzerinden alabilir. IPS (Intrusion Prevention System / Saldırı Önleme Sistemi) ise uygun biçimde konumlandırıldığında seçilen trafiği engelleme, düşürme veya bağlantıyı sonlandırma yeteneğine sahiptir.
Her iki yaklaşımda imza tabanlı, anomali tabanlı, protokol farkındalığına dayanan ve bazı ürünlerde izin listeli karar mekanizmaları bulunabilir. Dolayısıyla IDS “yalnızca anomali tespit eder”, IPS “yalnızca imza ile engeller” şeklinde bir ayrım doğru değildir.
| Kriter | Pasif ağ IDS | Hat içi IPS |
|---|---|---|
| Konum | Trafik dışında; TAP / SPAN | Trafik akışının üzerinde |
| Ana görev | Tespit, görünürlük, alarm | Tespit ve seçici engelleme |
| Proses etkisi | Doğrudan paket gecikmesi eklemez | Cihaza ve mimariye bağlı gecikme / arıza etkisi olabilir |
| Yanlış pozitif | Gereksiz alarm / inceleme yükü | Meşru bağlantı veya komutun engellenmesi |
| Arıza | İzleme kaybı; normalde kontrol trafiği sürer | Fail-open, fail-closed ve bypass tasarımına bağlı sonuç |
Pasif sensörün proses ağı üzerindeki doğrudan etkisinin düşük olması, görünürlüğünün kusursuz olduğu anlamına gelmez. SPAN kapasitesi, paket kaybı, şifreleme ve yanlış izleme noktası tespitin doğruluğunu azaltabilir.
OT ortamlarında IPS kullanmanın riskleri
Bir IPS’in saldırıyı engellemesi değerlidir; ancak otomatik engelleme yalnızca saldırgan trafiğe uygulanıyorsa. Üreticinin seyrek gerçekleştirdiği PLC yazılım güncellemesi veya bakım sırasında kullanılan özel bir fonksiyon kodu, hatalı bir kural nedeniyle durdurulabilir. Böyle bir yanlış pozitif BT’de kullanıcı şikâyeti yaratırken OT’de duruş süresini uzatabilir.
Gecikme ve protokol hassasiyeti
IEC 61850 ortamlarında bazı GOOSE mesajları çok sıkı aktarım süresi gereksinimlerine tabidir. Örneğin IEC 61850-5 performans sınıfları ve mesaj türüne göre 3 ms ve 10 ms gibi hedefler ilgili sürüm bağlamında ele alınır; bu değerler tüm trafo merkezi trafiği için tek bir genel sınır değildir [3]. Bu tip trafiğe müdahale edecek herhangi bir hat içi bileşen, uçtan uca performans ve emniyet doğrulaması yapılmadan yerleştirilmemelidir.
Arıza ve bakım senaryoları
IPS’in fail-open davranışı iletişimi sürdürürken korumayı geçici olarak kaldırabilir; fail-closed davranışı ise iletişimi kesebilir. Donanımsal bypass bulunsa bile geçiş anında kesinti ihtimali test edilmelidir. İmza güncellemeleri, kural değişiklikleri ve geri alma planları OT değişiklik yönetiminin parçası olmalıdır.
SIS ağlarında özel değerlendirme
Emniyet enstrümante sistemlerinin (SIS) emniyet fonksiyonlarını taşıyan kritik iletişim yollarına yeni bir hat içi bileşen eklenmesi, üretici şartları, fonksiyonel güvenlik tasarımı ve risk analizi doğrulanmadan kararlaştırılmamalıdır. SIS ile DCS arasındaki erişim sınırlarının korunması gerekebilir; uygulanacak mimari, bağımsızlık ve emniyet gereksinimlerine göre tasarlanmalıdır. Mutlak bir “hiçbir yerde IPS olmaz” kuralı yerine, doğrulanabilir emniyet temelli yaklaşım benimsenmelidir.
Pasif IDS ne sağlar, nerede yetersiz kalır?
OT güvenliğinde IDS yaklaşımının temel kazanımı, kontrol trafiğine müdahale etmeden varlıkları ve iletişim ilişkilerini görünür kılmasıdır. Hangi mühendislik istasyonu hangi PLC ile konuşuyor? Daha önce görülmemiş bir Modbus yazma komutu var mı? Beklenmedik saatlerde program yükleniyor mu? Protokol farkındalığı olan bir sensör bu soruların yanıtına katkı verebilir. Varlık envanteri ve iletişim haritası, daha sonra kurulacak segmentasyonun da temelidir [4].
Buna karşın pasif IDS, komutu tek başına durdurmaz. Yanlış konumlandırılan sensör bazı akışları göremez; seri hatlar, yerel bağlantılar, şifreli içerik ve SPAN kayıpları kör nokta yaratabilir. Şifreli OPC UA oturumlarında şifre çözme yetkisi veya uç nokta telemetrisi yoksa yükün anlamı her zaman görülemez. Etkili izleme için alarmın yalnızca SOC ekibine değil, olayın proses bağlamını bilen OT personeline de ulaşması gerekir.
IEC 62443 açısından doğru mimari
IEC 62443, varlıkları benzer güvenlik gereksinimlerine göre bölgelere (zone), bölgeler arasındaki kontrollü iletişimi ise kanallara (conduit) ayırır. IEC 62443-3-3 çerçevesinde FR5 kısıtlı veri akışını, FR6 ise güvenlik olaylarına zamanında yanıt verme yeteneklerini ele alır [5]. Standart, her ağ bağlantısına IDS veya IPS koyulmasını tek başına zorunlu kılan bir ürün seçim reçetesi değildir.
Pratik mimari; envanter ve iletişim akışlarının çıkarılması, zone/conduit tasarımı, sınırlarda izin listeli endüstriyel güvenlik duvarları, BT/OT arasında uygun DMZ ve farklı noktalarda pasif izleme katmanlarından oluşabilir. Gerekiyorsa önleme yetenekleri yalnızca BT/OT sınırında değil, risk analizi ve performans testleri olumlu sonuç veren belirli OT bölge sınırlarında da etkinleştirilebilir.
Örneğin yalnızca veri okuması gereken bir historian sunucusu için Modbus fonksiyon kodları uygulamaya özgü biçimde kısıtlanabilir. Ancak “FC 1–4 her durumda yeterlidir” gibi hazır kurallar, saha cihazının protokol uygulaması ve gerçek işletme ihtiyacı doğrulanmadan devreye alınmamalıdır.
Türkiye enerji sektöründe EPDK Siber Güvenlik Yetkinlik Modeli düzenlemeleri de ağ güvenliği, varlık yönetimi ve teknik kontroller açısından değerlendirilmelidir. Somut yükümlülükler sektör, tesis ve tabi olunan güncel kontrol setine göre teyit edilmelidir [6].
Hangi senaryoda hangi yaklaşım?
| Ortam | Öncelikli yaklaşım | Dikkat edilmesi gereken |
|---|---|---|
| Trafo merkezi / kritik koruma iletişimi | Protokole uygun pasif izleme; sınırda kontrollü erişim | GOOSE performansı ve koruma işlevleri |
| PLC üretim hücresi | Hücre içinde pasif IDS; hücre sınırında izin listeli güvenlik duvarı | Program yükleme ve bakım trafiği |
| BT/OT DMZ ve uzak erişim | Kimlik doğrulama, atlama sunucusu, oturum kaydı; koşullu IPS | Pilot, uyarı modu ve geri alma planı |
| DCS ve SIS bağlantıları | Bağımsızlık / emniyet analizine uygun sınır koruması ve izleme | Emniyet fonksiyonunun etkilenmemesi |
| Dağıtık RTU / su altyapısı | Merkezi ve uygun saha noktalarında izleme; VPN ve erişim kontrolü | Düşük bant genişliği ve şifreli akışlar |
Bir örnek: Gece 03.00’te PLC program yükleme
Bir makine üreticisi uzaktan erişim hesabıyla gece 03.00’te tesise bağlanıp PLC’ye yeni program yüklüyor. Pasif IDS bu alışılmadık işlemi işaretler; OT ekibi bakım kaydı, talep sahibi ve onay durumunu kontrol eder. Aynı olayı otomatik engelleyen IPS, kötü niyetli işlemi durdurabilir; fakat yetkili bir acil müdahaleyi de kesebilir. Bu nedenle uzaktan erişimde MFA, süreli yetki, oturum onayı ve kayıt mekanizmaları; tek başına bir IPS kuralından daha öngörülebilir bir kontrol katmanı sağlayabilir.
IDS mi IPS mi? Karar vermeden önce 5 soru
- Bu bağlantı proses kontrolü veya bir emniyet fonksiyonu taşıyor mu?
- İletişim için gecikme, jitter ve kullanılabilirlik sınırları ölçülmüş mü?
- Normal ve istisnai bakım trafiği yeterli süre gözlemlendi mi?
- Hatalı engellemenin işletme etkisi ve fail-open / fail-closed davranışı kabul edilebilir mi?
- Kural testleri, izleme sorumlusu ve geri alma prosedürü tanımlı mı?
Yanıtlar belirsizse varsayılan seçenek doğrudan engelleme değil, önce görünürlüğü artırmak ve riski ölçmektir. OT güvenliğinde IDS ve IPS uygulaması, tesisin kritikliği ve olgunluğuyla birlikte aşamalı olarak geliştirilmelidir.
Sonuç: Birlikte, ancak doğru noktalarda
Tek bir teknoloji tüm OT ağını güvenli kılamaz. Pasif IDS, varlık keşfi ve tehdit görünürlüğü sağlar; IPS ise doğru koşullarda saldırı trafiğini engelleyebilir. Güvenli tasarımın merkezinde doğru segmentasyon, izin listeleri, güvenli uzaktan erişim, olay müdahalesi ve proses güvenliği vardır. Sonuç olarak soru “IDS mi, IPS mi?” değil; “Bu iletişim noktasında hangi önlem, hangi hata maliyetiyle güvenle işletilebilir?” olmalıdır.
Kaynakça
[1] NIST SP 800-82 Rev. 3, Guide to Operational Technology (OT) Security, Eylül 2023. https://csrc.nist.gov/pubs/sp/800/82/r3/final
[2] NIST SP 800-94, Guide to Intrusion Detection and Prevention Systems, Şubat 2007. https://csrc.nist.gov/pubs/sp/800/94/final
[3] IEC 61850-5 (ilgili sürümlerde transfer süresi sınıfları); Essa, H. T., “GOOSE performance assessment on an IEC 61850 redundant network”, 2018. https://doi.org/10.1049/joe.2018.0208
[4] CISA, Foundations for OT Cybersecurity: Asset Inventory Guidance for Owners and Operators, 2025. https://www.cisa.gov/resources-tools/resources/foundations-ot-cybersecurity-asset-inventory-guidance-owners-and-operators
[5] ISA, ISA/IEC 62443 Series of Standards. https://www.isa.org/standards-and-publications/isa-standards/isa-iec-62443-series-of-standards
[6] Enerji Sektöründe Siber Güvenlik Yetkinlik Modeli Yönetmeliği, Resmî Gazete 06.06.2023 ve güncel değişiklikleri. https://www.resmigazete.gov.tr/eskiler/2023/06/20230606-2.htm
[7] MITRE ATT&CK for ICS. https://attack.mitre.org/matrices/ics/